Inhaltsverzeichnis
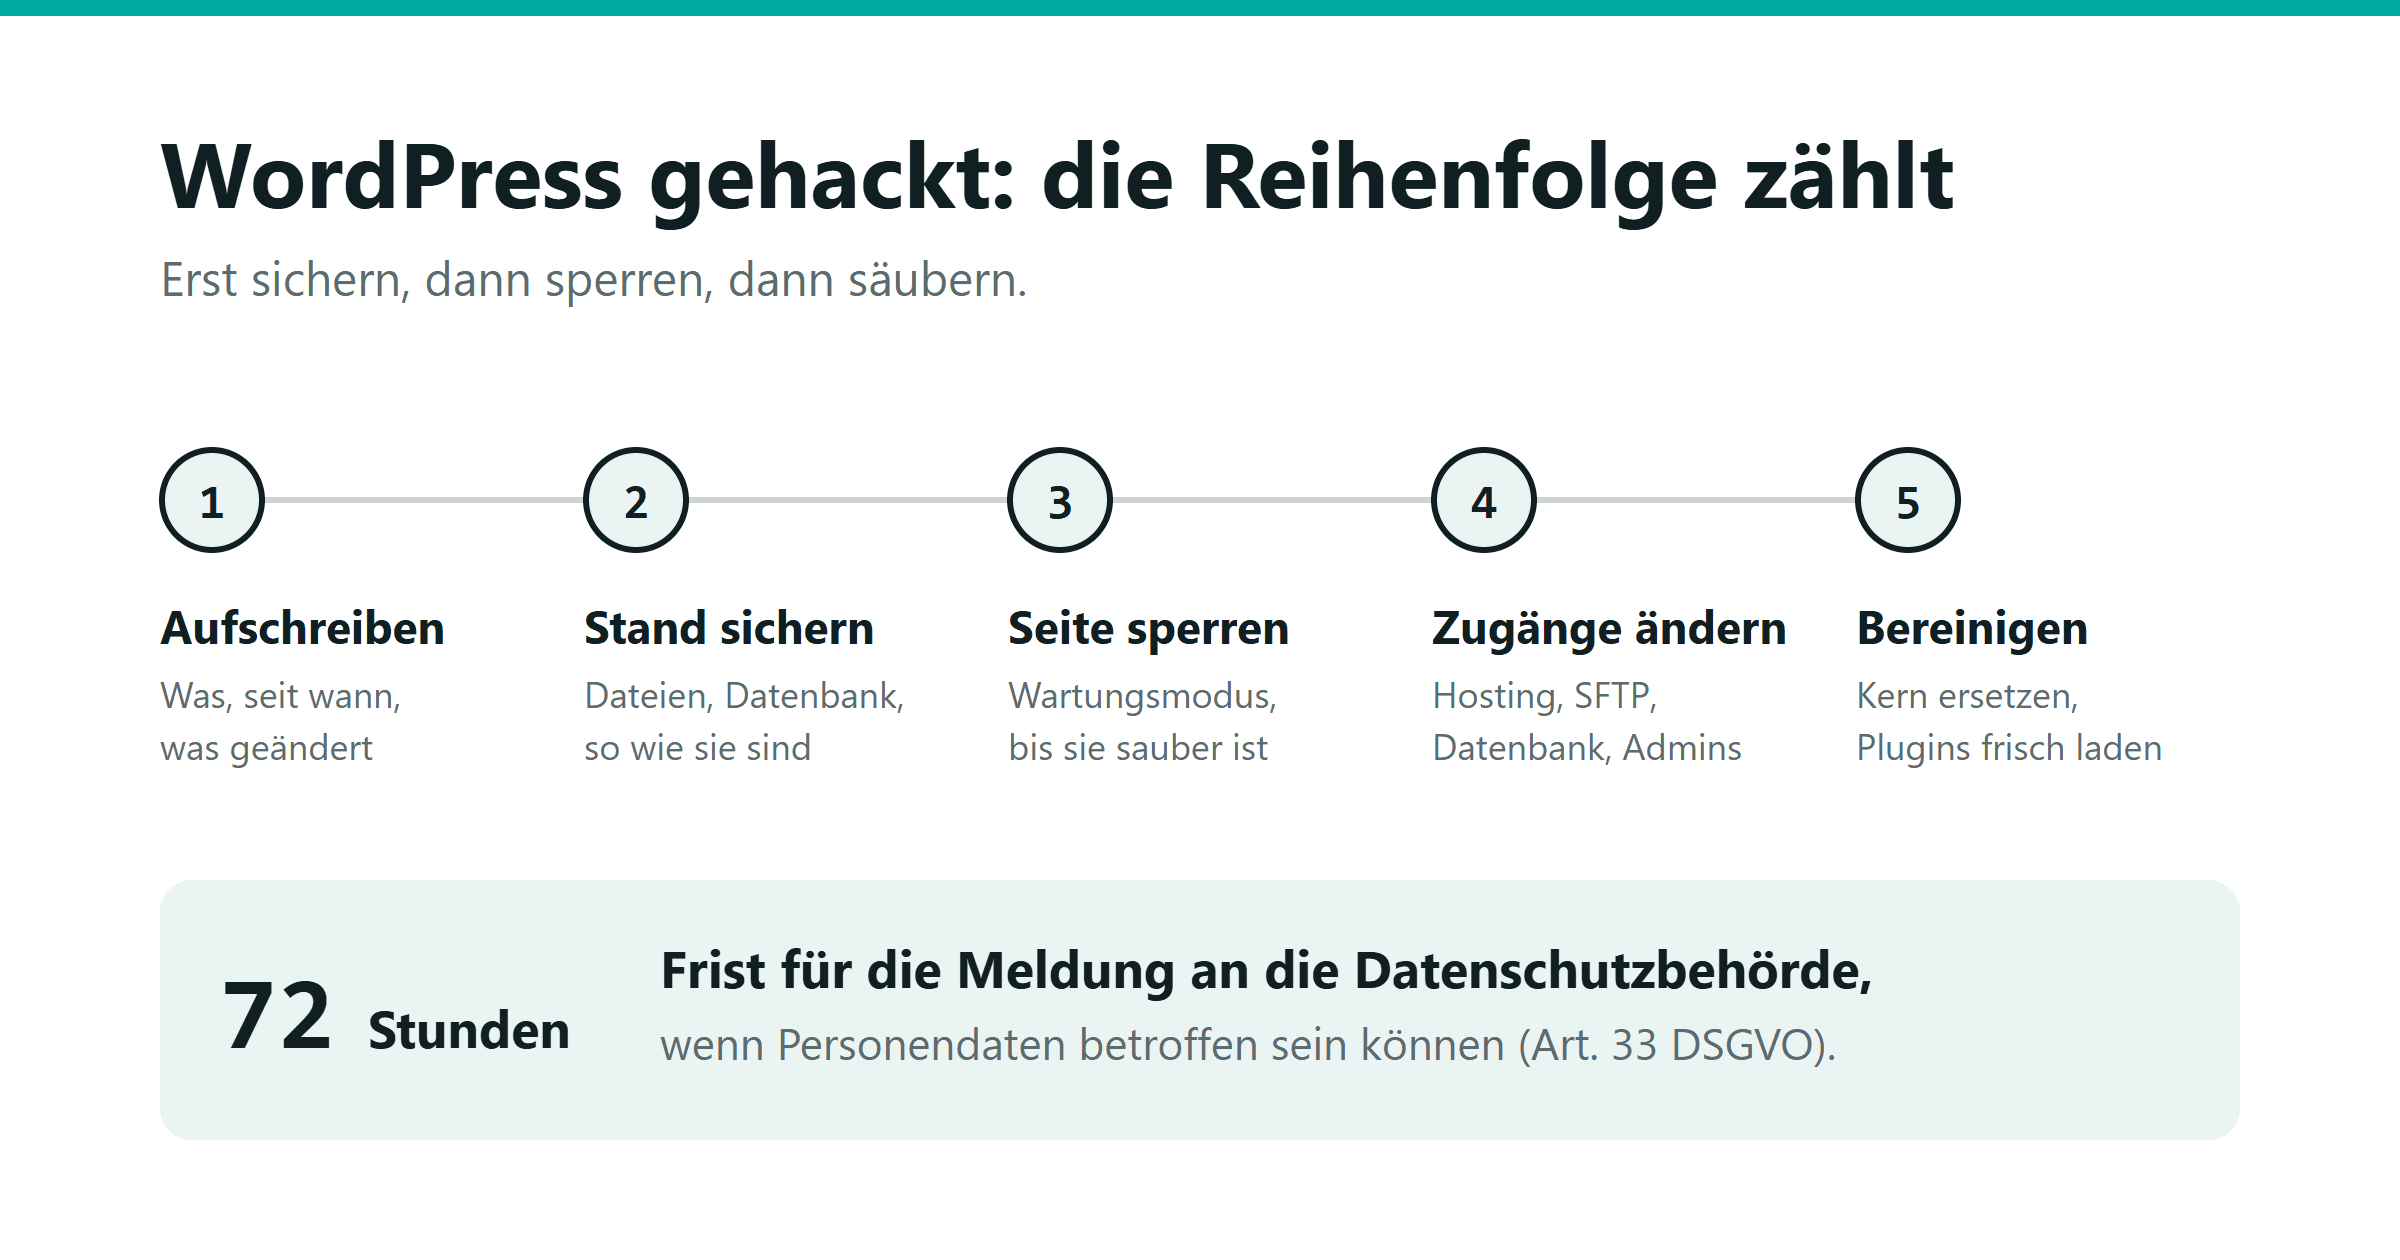
Wenn deine WordPress-Seite gehackt wurde, zählt die Reihenfolge: erst aufschreiben und sichern, dann sperren, dann alle Zugänge ändern, dann bereinigen, zuletzt die Lücke schließen. Wer zuerst löscht oder blind ein altes Backup einspielt, vernichtet die Spuren und lässt die Hintertür offen. Und wenn Kundendaten betroffen sein können, läuft eine Frist: 72 Stunden für die Meldung an die Datenschutzbehörde.
Damit du weißt, wer hier schreibt: Wir bereinigen gehackte WordPress-Seiten und betreuen sie danach. Die Schritte unten kannst du trotzdem selbst gehen. Sie folgen der offiziellen Anleitung von WordPress.org.
Woran erkennst du, dass deine WordPress-Seite gehackt wurde?
An einem dieser Zeichen, oft an mehreren zugleich:
- Besucher landen auf fremden Seiten, manchmal nur vom Handy oder nur, wenn sie über Google kommen.
- Google schreibt unter deinen Treffer „Diese Website wurde möglicherweise gehackt“, oder der Browser warnt in Rot.
- In den Suchergebnissen stehen unter deiner Domain Seiten mit fremden Schriftzeichen, Medikamenten oder Casinos.
- Im Backend gibt es Administratoren, die niemand angelegt hat.
- Der Hoster hat die Seite gesperrt oder schreibt dir wegen Spam-Versand.
- Ein Virenscanner schlägt an, bei dir oder bei deinen Kunden.
- Im Webspace liegen Dateien mit seltsamen Namen, oder bekannte Dateien wurden gestern Nacht geändert.
Ein einzelnes Zeichen ist noch kein Beweis. Eine weiße Seite direkt nach einem Update ist meist kein Hack, sondern ein Plugin-Fehler. Dafür gibt es eine eigene Anleitung: Nach dem Plugin-Update ist die Seite weg.
Was tust du in der ersten Stunde?
Sechs Schritte, in dieser Reihenfolge. Bereinigt wird erst danach.
- Aufschreiben. Was siehst du, seit wann, was wurde zuletzt geändert? Mach Bildschirmfotos. Diese Notizen brauchen später der Hoster, jeder Helfer und im Ernstfall die Datenschutzbehörde.
- Den befallenen Stand sichern. Dateien und Datenbank, so wie sie sind, in einen eigenen Ordner. Das ist kein Backup zum Einspielen, sondern das Beweisstück. Nur daran lässt sich später sehen, wie der Angreifer hereinkam.
- Die Seite sperren. Wartungsmodus oder Verzeichnisschutz beim Hoster. Solange die Seite Schadcode ausliefert, trifft es deine Besucher.
- Den eigenen Rechner prüfen. Ein vollständiger Virenscan. Zugangsdaten werden oft auf dem Rechner abgegriffen, nicht auf dem Server.
- Alle Zugänge ändern, von einem sauberen Gerät. Hosting-Konto, SFTP,
Datenbank, alle WordPress-Administratoren. Erneuere dazu die
Sicherheitsschlüssel in der
wp-config.php. Das meldet jeden ab, der noch eingeloggt ist. - Den Hoster anrufen. Er sieht Protokolle, die du nicht siehst, und weiß, ob andere Seiten auf demselben Server betroffen sind.
Soll das jemand übernehmen?
Schick uns die Adresse der Seite. Wir sagen dir am selben Werktag, was befallen ist, was die Bereinigung kostet und wie lange sie dauert.
Wie bereinigst du eine gehackte WordPress-Seite?
Es gibt zwei Wege. Welcher passt, hängt davon ab, ob du ein sauberes Backup hast und weißt, seit wann die Seite befallen ist.
Weg 1: ein sauberes Backup einspielen
Das geht nur, wenn du den Zeitpunkt des Einbruchs kennst. Die Änderungsdaten der fremden Dateien und die Protokolle des Hosters helfen dabei. Spiel ein Backup von vor diesem Tag ein, aktualisiere sofort alles und ändere die Passwörter ein zweites Mal. Ein Backup von letzter Woche hilft nicht, wenn die Hintertür seit drei Monaten im Webspace liegt.
Weg 2: von Hand säubern
- Den WordPress-Kern ersetzen. Lösch die Ordner
wp-adminundwp-includesund lade sie aus dem Originalpaket derselben Version neu hoch, per SFTP. Der Knopf „Erneut installieren“ im Backend überschreibt nur vorhandene Dateien, fremde bleiben liegen. - Plugins und Themes nicht reparieren, sondern ersetzen. Löschen und frisch aus der Originalquelle installieren. Was du nicht brauchst, bleibt weg.
- Den Upload-Ordner durchsehen. In
wp-content/uploadsliegt normalerweise kein ausführbarer Code. Jede PHP-Datei dort ist verdächtig, außer leeren Platzhaltern, die manche Plugins anlegen. - Die üblichen Verstecke prüfen, Zeile für Zeile:
.htaccess,index.php,wp-config.phpund im Themeheader.php,footer.phpundfunctions.php. - In die Datenbank schauen. Unbekannte Administratoren, fremde Skripte in Beiträgen und Widgets, eine geänderte Website-Adresse.
- Den ganzen Webspace ansehen. Eine vergessene Testinstallation im Nachbarordner steckt die saubere Seite wieder an.
Danach alles aktualisieren, die Passwörter noch einmal ändern und mit zwei verschiedenen Scannern gegenprüfen, einem als Plugin und einem von außen.
Musst du den Hack melden?
Möglicherweise ja. Artikel 33 der DSGVO verlangt die Meldung an die Aufsichtsbehörde „unverzüglich und möglichst binnen 72 Stunden“, nachdem dir die Verletzung bekannt wurde. Die Ausnahme: wenn sie voraussichtlich nicht zu einem Risiko für die Betroffenen führt. Den Wortlaut findest du in Artikel 33 DSGVO.
Personenbezogene Daten liegen in fast jeder WordPress-Datenbank: Einträge aus dem Kontaktformular, Kundenkonten, Bestellungen, Newsletter-Listen. Die Frist läuft ab dem Moment, in dem du von dem Vorfall weißt, nicht erst ab der Bereinigung.
Ob du melden musst, hängt vom Einzelfall ab. Das hier ist keine Rechtsberatung. Frag im Zweifel deinen Datenschutzbeauftragten oder die Aufsichtsbehörde deines Bundeslandes. Die Notizen aus Schritt 1 brauchst du dafür in jedem Fall.
Wie wirst du Googles Warnung wieder los?
Über die Search Console. Der Bericht „Sicherheitsprobleme“ zeigt, was Google gefunden hat. Wenn die Seite wirklich sauber ist, forderst du dort eine Überprüfung an und beschreibst, was du behoben hast. Google nennt dafür mehrere Tage oder Wochen. Stell den Antrag deshalb erst, wenn du sicher bist. Ein abgelehnter Antrag kostet dich noch einmal dieselbe Wartezeit.
Prüf außerdem, ob dein Server auf einer Sperrliste für E-Mails gelandet ist. Gehackte Seiten verschicken oft Spam, und dann kommen auch deine echten Mails nicht mehr an.
Was kostet die Bereinigung?
Wir haben am 20.09.2026 ausgewertet, was Google zu drei Suchanfragen rund um gehackte WordPress-Seiten auf der ersten Seite zeigt. Die meisten Treffer sind Ratgeber von Hostern und Agenturen ohne Preis. Vier Anbieter nennen einen Festpreis für die Bereinigung: 247 €, 249 €, 299 € und 499 €, jeweils netto und als Einstieg. Einer davon verzichtet auf den Betrag, wenn du danach einen Wartungsvertrag abschließt.
Was den Preis treibt:
- wie viele Installationen im selben Webspace liegen,
- ob ein Shop mit Kundendaten dranhängt,
- ob es ein sauberes Backup gibt,
- ob jemand herausfinden soll, wie der Angreifer hereinkam.
Wir nennen dir den Preis, nachdem wir die Seite gesehen haben, am selben Werktag.
Wie verhinderst du den nächsten Hack?
Mit wenig Aufwand, aber regelmäßig:
- Updates jede Woche. Der Sicherheitsanbieter Patchstack zählt in seinem Jahresbericht 2026 für das Jahr 2025 11.334 neu entdeckte Sicherheitslücken im WordPress-Umfeld. 91 Prozent davon stecken in Plugins, und 43 Prozent lassen sich ohne Anmeldung ausnutzen.
- Weniger Plugins. Deaktivierte Plugins löschen. Woran du ein gutes erkennst, steht im Beitrag Plugins prüfen, bevor du sie installierst.
- Zwei-Faktor-Anmeldung für alle Administratoren.
- Backups außerhalb des Webspace, und das Zurückspielen einmal geübt.
- Überwachung. In unserer Messung blieb der längste Ausfall über sechs Tage unbemerkt. Die Zahlen stehen im Beitrag Was passiert mit einer Website ohne Wartung?.
In unserer Betreuung sind Härtung und Schadcode-Prüfung ab der Stufe Plus enthalten. Die Stufen stehen bei den Paketen, und was Betreuung insgesamt umfasst, im Beitrag Website-Betreuung: Aufgaben, Kosten, Anbieter.
Ein Hack ist ärgerlich, aber fast immer reparierbar. Entscheidend ist, dass du nichts löschst, bevor es gesichert ist, und dass am Ende die Lücke zu ist und nicht bloß der Schadcode weg. Wenn du das nicht allein machen willst, reicht eine kurze Nachricht mit der Adresse der Seite.